هک کروم با هوش مصنوعی در ۶ روز؛ چرا باید همین حالا مرورگرتان را بهروز کنید
شرکت امنیتی ایکسبو با ایجنتهایی که روی مدل عمومی GPT-5.6 Sol کار میکردند، در شش روز زنجیرهای از سه باگ کروم ساخت که فقط با باز کردن یک صفحه، کنترل رایانهٔ ویندوزی را میگرفت. گوگل باگها را بسته است؛ کار شما فقط یک راهاندازی دوبارهٔ مرورگر است.
خلاصه خبر در ۳ نکته
- ایکسبو با ایجنتهای مبتنی بر GPT-5.6 Sol اوپنایآی، بین ۱۱ تا ۱۶ مرداد زنجیرهای از سه باگ کروم ساخت که از یک صفحهٔ وب به کنترل ویندوز میرسید.
- گوگل هر سه باگ را در بهروزرسانیهای شهریور کروم ۱۵۲ بست و ۲۵۰ هزار دلار جایزه داد؛ هزینهٔ پردازش هوش مصنوعی حدود ۴۰ هزار دلار بود.
- اصلاح فقط بعد از راهاندازی دوبارهٔ کروم فعال میشود؛ نسخهٔ ۱۵۲.۰.۷۹۷۷.۸۲ یا بالاتر امن است.
فهرست مطالب
هک کروم با هوش مصنوعی حالا فقط یک سناریوی فرضی نیست: شرکت امنیتی ایکسبو (XBOW) با کمک ایجنتهایی که روی یک مدل عمومی اوپنایآی کار میکردند، در شش روز راهی ساخت که فقط با باز کردن یک صفحهٔ وب، کنترل کامل یک رایانهٔ ویندوزی را به دست مهاجم میداد. گوگل هر سه باگ را بسته و ۲۵۰ هزار دلار به این شرکت جایزه داده است. ایکسبو جزئیات را ۲۱ مهر منتشر کرد.
ایکسبو دقیقاً چه چیزی را هک کرد؟
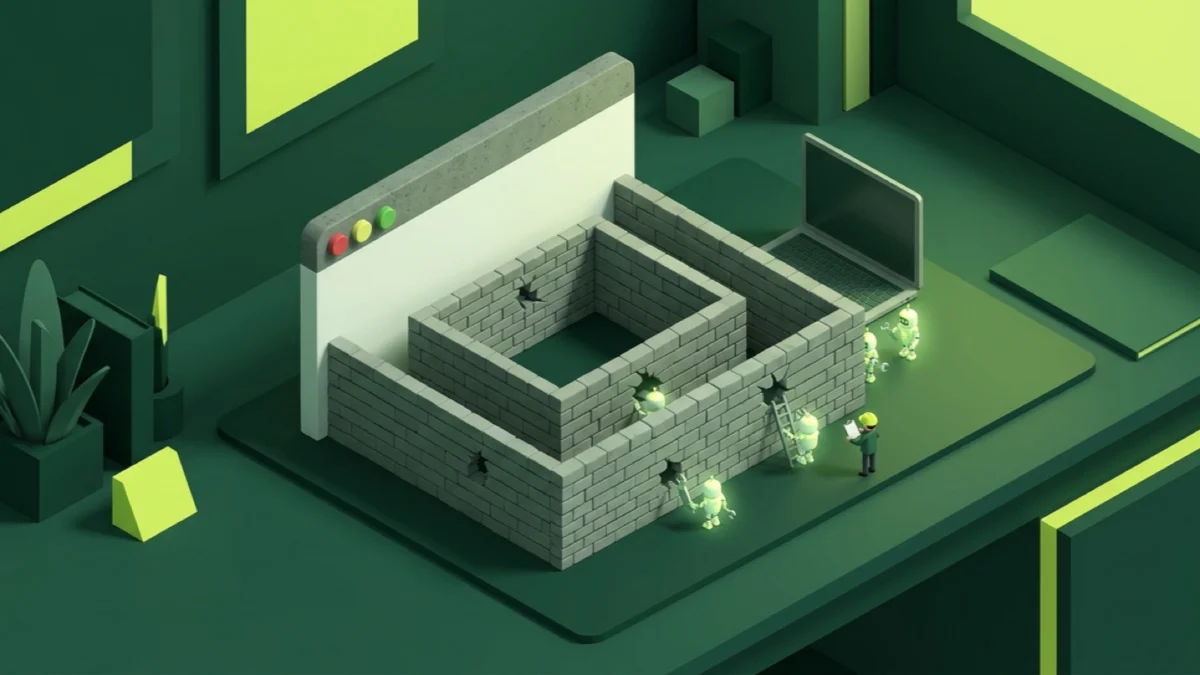
کروم برای امنیت، کد هر صفحهٔ وب را داخل دو لایهٔ محافظ اجرا میکند که به آنها «سندباکس» میگویند. یک باگ تنها معمولاً فقط همان زبانه را در اختیار مهاجم میگذارد و راهی به بقیهٔ سیستم ندارد. آنچه ایکسبو ساخت یک «زنجیرهٔ کامل» بود: سه باگ که پشت سر هم، همهٔ این درها را باز میکردند.
به گفتهٔ پژوهشگر اصلی پروژه، زنجیره از یک باگ در موتور جاوااسکریپت کروم (V8)، یک باگ در رمزگشای تصاویر متحرک WebP و یک باگ حافظه در ابزار گزارش خطای کروم (Crashpad) ساخته شده بود. نتیجه اجرای کد بیرون از سندباکس کروم روی ویندوز بود، بدون اینکه کاربر روی چیزی کلیک کند یا فایلی دانلود کند.
هوش مصنوعی در این هک چه نقشی داشت؟
ایکسبو میگوید عمداً مدلی را انتخاب کرد که در دسترس همه است، نه یک مدل امنیتی ویژه: GPT-5.6 Sol اوپنایآی و نسخههای قبلی آن. ایجنتها (عاملهای هوش مصنوعی) کد منبع کروم را میگشتند، ایدهها را آزمایش میکردند، نمونهٔ اولیهٔ حمله را میساختند و پیشنویس اول کد را مینوشتند. چهار پژوهشگر انسانی هم مسیر را تعیین میکردند، کار ایجنتها را بررسی میکردند و در صورت لزوم جهتشان را عوض میکردند.
هزینهٔ پردازش این شش روز حدود ۴۰ هزار دلار بود؛ کمتر از یکششم جایزه. ایکسبو پیشبینی میکند که تا یک سال دیگر ایجنتها بتوانند هر یک از این سه باگ را بدون کمک انسان پیدا کنند.
شش روز واقعاً یعنی شش روز؟
نه کاملاً. ایکسبو این چالش را اوایل ۲۰۲۶ میلادی، در یک گردهمایی داخلی در مالت، برای تیمش تعریف کرد و ساخت اولین زنجیرهٔ کامل کروم دو ماه طول کشید. آن زنجیره کنار گذاشته شد، چون گوگل یکی از باگهایش را از قبل میشناخت. تیم که حمله را از سه بخش جداگانه و قابلتعویض ساخته بود، زنجیرهٔ تازه را بین ۱۱ تا ۱۶ مرداد، همزمان با کنفرانسهای امنیتی بلکهت و دفکان در لاسوگاس، تمام کرد. پس «شش روز» زمان ساخت زنجیرهٔ برنده است، روی تجربهٔ ماههای قبل. با این حال، هک کروم با هوش مصنوعی در همین چند روز کاری را انجام داد که به گفتهٔ ایکسبو قبلاً ماهها طول میکشید.
به گفتهٔ ایکسبو، این نخستین جایزهٔ ۲۵۰ هزار دلاری گوگل برای زنجیرهٔ کامل کروم طبق قوانین تازهٔ برنامهٔ باگیابی آن است که از آوریل ۲۰۲۶ اجرا میشود. این خبر ادامهٔ همان نگرانی است که آنتروپیک همین هفته دربارهٔ ویروس هوش مصنوعی روی اندروید باکسها مطرح کرد: هزینهٔ پیدا کردن و استفاده از حفرههای امنیتی، برای مهاجم و مدافع، بهسرعت پایین میآید.
آیا کروم شما در خطر است؟
اگر مرورگرتان بهروز باشد، نه. به گفتهٔ ایکسبو هر سه باگ بسته شدهاند و هیچکدام علیه کاربران استفاده نشده است. باگ Crashpad در بهروزرسانی ۳ شهریور کروم ۱۵۲ بسته شد و به گزارش هکر نیوز (The Hacker News)، آخرین اصلاح در نسخهٔ 152.0.7977.82 در ۱۳ شهریور آمد. نکتهٔ مهم این است که کروم بهروزرسانی را خودش دانلود میکند، اما اصلاح فقط بعد از بستن و باز کردن دوبارهٔ مرورگر فعال میشود.
برای دیدن نسخه، در کروم دسکتاپ از منوی سهنقطه به «راهنما» و بعد «دربارهٔ Google Chrome» بروید. اگر دکمهٔ «راهاندازی مجدد» دیدید، همان لحظه آن را بزنید. زنجیرهٔ ایکسبو برای ویندوز ساخته شده بود، اما کروم گوشی را هم از گوگلپلی بهروز نگه دارید. اگر میخواهید بدانید ایجنتهای هوش مصنوعی چه جاهای دیگری خبرساز شدهاند، ماجرای گزارش ساختگی کلود به پلیس را هم بخوانید. چند روز بعد هم مرکز امنیت سایبری هند هشدار داد که ایجنتهای در حال آزمایش به اطلاعات شرکتها رسیدند.
نگاه باهوش: یک راهاندازی دوباره، همین امروز
این خبر دو پیام دارد. اول، موضوعی کاملاً عملی: مرورگری که هفتهها باز مانده و دکمهٔ بهروزرسانیاش زده نشده، هنوز همان نسخهٔ قدیمی را اجرا میکند. بسیاری از ما کروم را روزها نمیبندیم؛ پس بخش «دربارهٔ Google Chrome» را همین امروز باز کنید و اگر نسخه پایینتر از 152.0.7977.82 بود، مرورگر را دوباره راهاندازی کنید. همین را برای رایانهٔ پدر و مادر و رایانههای محل کار هم انجام دهید؛ آنها معمولاً عقبترند.
پیام دوم بزرگتر است: مدلی که این حمله را ساخت، یک مدل ویژه و مخفی نبود و هر کسی با پرداخت هزینه به آن دسترسی داشت. وقتی پیدا کردن حفرههای امنیتی ارزان میشود، فاصلهٔ بین انتشار یک اصلاح و سوءاستفاده از نسخهٔ قدیمی هم کوتاهتر میشود. یعنی بهروزرسانی دیر، از همیشه پرخطرتر است؛ چه برای کروم، چه برای ویندوز و گوشی.
اگر نمیدانید از کجا شروع کنید، میتوانید از چت باهوش با مدلهای GPT اوپنایآی بخواهید یک چکلیست ساده برای بهروز نگه داشتن مرورگر، ویندوز و گوشیتان بنویسد، یا بپرسید یک تنظیم امنیتی دقیقاً چه کاری میکند.
- کروم: منوی سهنقطه ← راهنما ← دربارهٔ Google Chrome؛ اگر دکمهٔ راهاندازی مجدد هست، بزنید.
- کروم گوشی را از گوگلپلی بهروز کنید.
- رایانههای خانواده و محل کار را هم بررسی کنید.

هر سوالی داری از باهوش بپرس
فرقی نمیکنه در حال کار باشی، یادگیری یا فقط یه سوال ساده داشته باشی؛ از نوشتن و ترجمه تا توضیح مفاهیم، فقط کافیه بپرسی.
وب، اندروید و iOS
پرسشهای متداول
آیا هک کروم با هوش مصنوعی علیه کاربران عادی استفاده شد؟
نه. ایکسبو این زنجیره را برای برنامهٔ باگیابی گوگل ساخت و به گوگل گزارش داد. به گفتهٔ ایکسبو هیچکدام از سه باگ علیه کاربران استفاده نشده و همه بسته شدهاند.
چطور بفهمم کروم من بهروز است؟
در کروم دسکتاپ از منوی سهنقطه به «راهنما» و «دربارهٔ Google Chrome» بروید. اگر نسخه ۱۵۲.۰.۷۹۷۷.۸۲ یا بالاتر است، این باگها بسته شدهاند؛ اگر دکمهٔ راهاندازی مجدد دیدید، آن را بزنید.
آیا هوش مصنوعی بهتنهایی کروم را هک کرد؟
نه. ایجنتها کد را گشتند، ایدهها را آزمایش کردند و پیشنویس حمله را نوشتند، اما چهار پژوهشگر مسیر را تعیین و کار را بررسی کردند. ایکسبو پیشبینی میکند تا یک سال دیگر ایجنتها بتوانند چنین باگهایی را خودشان پیدا کنند.